56,000 കോടി രൂപയുടെ ക്രിപ്റ്റോ കവർച്ച
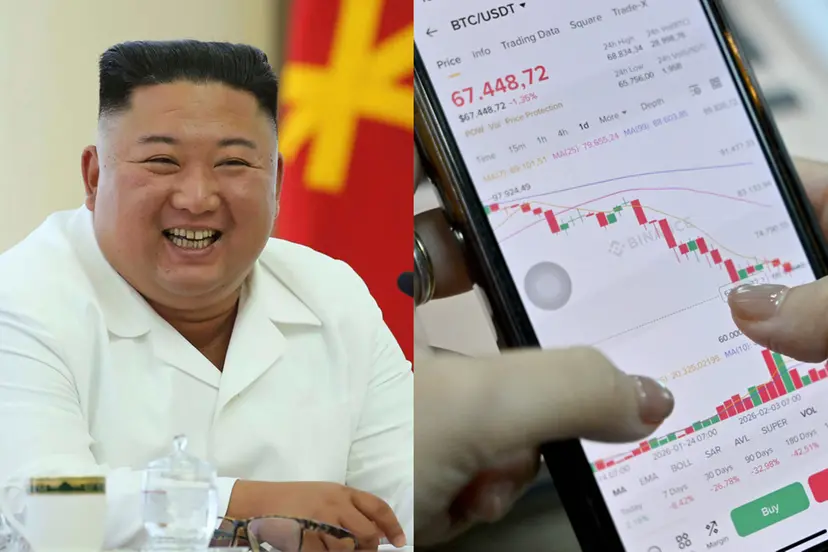
ലോകത്തിലെ ഏറ്റവും വലിയ ക്രിപ്റ്റോകറൻസി എക്സ്ചേഞ്ചുകളിലൊന്നായ ബിനാൻസിൽ (Binance) ഏകദേശം 6.3 ബില്യൺ ഡോളർ മൂല്യമുള്ള ക്രിപ്റ്റോ ആസ്തികൾ നഷ്ടപ്പെട്ടതായി റിപ്പോർട്ട്. ഒക്ടോബർ 29-ന് നടന്ന സൈബർ ആക്രമണം ക്രിപ്റ്റോകറൻസി മേഖലയിലെ ഏറ്റവും വലിയ മോഷണങ്ങളിലൊന്നായി മാറിയിരിക്കുകയാണ്. ആക്രമണത്തിന് പിന്നിൽ ഉത്തരകൊറിയയുമായി ബന്ധമുള്ള ഹാക്കിങ് സംഘമാണെന്ന് ബ്ലോക്ക്ചെയിൻ അന്വേഷണ സ്ഥാപനങ്ങൾ സംശയിക്കുന്നു. എന്നാൽ, ആക്രമണത്തിന് പിന്നിൽ ആരാണെന്ന് ബിനാൻസോ അന്വേഷണ ഏജൻസികളോ ഔദ്യോഗികമായി സ്ഥിരീകരിച്ചിട്ടില്ല.
ബിനാൻസിന്റെ ക്രിപ്റ്റോ വാലറ്റുകളിൽനിന്ന് അനധികൃത ഇടപാടുകളിലൂടെ വൻതോതിൽ ഡിജിറ്റൽ ആസ്തികൾ മാറ്റിയെന്നാണ് റിപ്പോർട്ടുകൾ. ആക്രമണത്തിന്റെ പ്രധാന ഭാഗം ഏകദേശം 20 മിനിറ്റിനുള്ളിൽ നടന്നതായി ബ്ലോക്ക്ചെയിൻ അന്വേഷണ സ്ഥാപനങ്ങൾ വ്യക്തമാക്കുന്നു.
ബിനാൻസിന്റെ പ്രാഥമിക അന്വേഷണത്തിൽ ഒരു DevOps എൻജിനീയറുടെ ലാപ്ടോപ്പ് അപഹരിക്കപ്പെട്ടതാകാം ആക്രമണത്തിന് വഴിയൊരുക്കിയതെന്ന് സംശയിച്ചിരുന്നു. ഇതിലൂടെ ആക്രമികൾക്ക് ആന്തരിക സംവിധാനങ്ങളിലേക്ക് പ്രവേശനം ലഭിക്കുകയും അനധികൃത പിൻവലിക്കൽ ഇടപാടുകൾ നടത്താൻ സാധിക്കുകയും ചെയ്തിരിക്കാമെന്നാണ് കമ്പനിയുടെ വിശദീകരണം.
എന്നാൽ, പിന്നീട് നടത്തിയ പരിശോധനയിൽ സുരക്ഷാവീഴ്ചയുമായി ബന്ധപ്പെട്ട കൂടുതൽ സാധ്യതകൾ കണ്ടെത്തിയതായി ബിനാൻസ് അറിയിച്ചു. വാലറ്റുകളുടെ സ്വകാര്യ കീകൾ ചോർന്നതിന് തെളിവുകളൊന്നും ഇതുവരെ ലഭിച്ചിട്ടില്ലെന്നും കമ്പനി വ്യക്തമാക്കി.
ഉത്തരകൊറിയയുമായി ബന്ധമുള്ള സൈബർ ആക്രമണ സംഘമായ ലസാറസ് ഗ്രൂപ്പിലേക്കും അതുമായി ബന്ധപ്പെട്ട TraderTraitor എന്ന ഹാക്കിങ് യൂണിറ്റിലേക്കുമാണ് അന്വേഷണ വിദഗ്ധരുടെ സംശയം.
TRM Labs, Chainalysis തുടങ്ങിയ ബ്ലോക്ക്ചെയിൻ അന്വേഷണ സ്ഥാപനങ്ങൾ ആക്രമണത്തിന്റെ രീതിയും പണത്തിന്റെ നീക്കവും പരിശോധിച്ചശേഷം ഉത്തരകൊറിയൻ സംഘത്തിന്റെ പങ്കുണ്ടാകാമെന്ന് വിലയിരുത്തിയിട്ടുണ്ട്.
മുൻകാല ക്രിപ്റ്റോകറൻസി മോഷണങ്ങളുമായി ആക്രമണത്തിന് ചില സാമ്യങ്ങളുണ്ടെന്നും വിദഗ്ധർ ചൂണ്ടിക്കാട്ടുന്നു. എന്നാൽ, ഇത്തരം വിശകലനങ്ങൾ അന്വേഷണ സ്ഥാപനങ്ങളുടെ വിലയിരുത്തലുകളാണ്; കുറ്റവാളികളെ ഔദ്യോഗികമായി തിരിച്ചറിഞ്ഞതായി ഇതിലൂടെ അർഥമാക്കാനാവില്ല.
മോഷണവുമായി ബന്ധപ്പെട്ടതായി കണ്ടെത്തിയ ഏകദേശം 3 ബില്യൺ ഡോളർ മൂല്യമുള്ള ക്രിപ്റ്റോ ആസ്തികൾ മരവിപ്പിക്കാൻ പങ്കാളി സ്ഥാപനങ്ങളുമായി ചേർന്ന് പ്രവർത്തിച്ചതായി ബിനാൻസ് അറിയിച്ചു.
Tether, Circle തുടങ്ങിയ സ്റ്റേബിൾകോയിൻ കമ്പനികളും സംശയാസ്പദമായ ഇടപാടുകളുമായി ബന്ധപ്പെട്ട ആസ്തികൾ മരവിപ്പിച്ചതായി റിപ്പോർട്ടുകളുണ്ട്. എന്നാൽ, ആസ്തികൾ മരവിപ്പിച്ചുവെന്നത് അവയെല്ലാം ബിനാൻസിന് തിരിച്ചുകിട്ടിയെന്നോ പൂർണമായി വീണ്ടെടുത്തെന്നോ അർഥമാക്കുന്നില്ല.
നഷ്ടം നികത്താൻ ആവശ്യമായ നടപടികൾ സ്വീകരിക്കുമെന്നും ഉപഭോക്താക്കളുടെ പണം സംരക്ഷിക്കുമെന്നും ബിനാൻസ് വ്യക്തമാക്കി.
ആക്രമണത്തിന് പിന്നാലെ ഉപഭോക്താക്കളുടെ നിക്ഷേപങ്ങളെക്കുറിച്ച് ആശങ്കകൾ ഉയർന്നു. ഉപഭോക്താക്കളുടെ ഫണ്ടുകൾ സുരക്ഷിതമാണെന്നും ആക്രമണവുമായി ബന്ധപ്പെട്ട നഷ്ടങ്ങൾ നികത്താൻ കമ്പനിയുടെ സ്വന്തം ഫണ്ടുകൾ ഉപയോഗിക്കുമെന്നും ബിനാൻസ് അറിയിച്ചു.
സുരക്ഷാ പരിശോധനകൾക്കായി ചില നിക്ഷേപ-പിൻവലിക്കൽ സേവനങ്ങൾ താൽക്കാലികമായി നിർത്തിവച്ചതായും കമ്പനി അറിയിച്ചു. സേവനങ്ങൾ പുനരാരംഭിക്കുന്നതുമായി ബന്ധപ്പെട്ട നടപടികൾ പുരോഗമിക്കുകയാണെന്നും റിപ്പോർട്ടുകളുണ്ട്.
എന്നിരുന്നാലും, ഉപഭോക്താക്കളുടെ അക്കൗണ്ടുകളുടെ അന്തിമ സ്ഥിതിയും ആക്രമണവുമായി ബന്ധപ്പെട്ട എല്ലാ സാമ്പത്തിക നഷ്ടങ്ങളും അന്വേഷണത്തിന്റെ പുരോഗതിക്കനുസരിച്ച് കൂടുതൽ വ്യക്തമായേക്കും.
ബിനാൻസ് ആക്രമണവാർത്ത പുറത്തുവന്നതോടെ പ്രധാന ക്രിപ്റ്റോകറൻസികളുടെ വിലയിൽ ഇടിവുണ്ടായതായി റിപ്പോർട്ടുകൾ സൂചിപ്പിക്കുന്നു. ബിറ്റ്കോയിൻ, ഈഥർ തുടങ്ങിയ ഡിജിറ്റൽ ആസ്തികളിൽ വിൽപ്പന സമ്മർദം വർധിച്ചതായും വിപണി നിരീക്ഷകർ ചൂണ്ടിക്കാട്ടുന്നു.
ക്രിപ്റ്റോകറൻസി എക്സ്ചേഞ്ചുകളുടെ സുരക്ഷ, ഉപഭോക്തൃ ആസ്തികളുടെ സംരക്ഷണം, ഇടപാടുകൾക്ക് അംഗീകാരം നൽകുന്ന സംവിധാനങ്ങളുടെ വിശ്വാസ്യത എന്നിവയെക്കുറിച്ചുള്ള ചർച്ചകളും ഇതോടെ ശക്തമായി.
വൻതോതിലുള്ള ഡിജിറ്റൽ ആസ്തികൾ കൈകാര്യം ചെയ്യുന്ന പ്ലാറ്റ്ഫോമുകൾക്ക് ശക്തമായ സുരക്ഷാ സംവിധാനങ്ങളും വേഗത്തിലുള്ള പ്രതികരണ നടപടികളും എത്രത്തോളം നിർണായകമാണെന്ന് ഈ സംഭവം വീണ്ടും വ്യക്തമാക്കുന്നു.
ബിനാൻസ് സംഭവത്തിൽനിന്ന് ലഭിക്കുന്ന പ്രധാന പാഠം, ഡിജിറ്റൽ ആസ്തികളുടെ സുരക്ഷയ്ക്ക് വാലറ്റ് സ്വകാര്യ കീകൾ മാത്രം സംരക്ഷിച്ചാൽ മതിയാകില്ല എന്നതാണ്. ആന്തരിക കമ്പ്യൂട്ടർ സംവിധാനങ്ങൾ, ജീവനക്കാരുടെ ഉപകരണങ്ങൾ, ഇടപാടുകൾക്ക് അംഗീകാരം നൽകുന്ന സംവിധാനങ്ങൾ എന്നിവയ്ക്കും ശക്തമായ സുരക്ഷ ആവശ്യമാണ്.
ആക്രമണത്തിന്റെ യഥാർഥ രീതി, നഷ്ടത്തിന്റെ അന്തിമ കണക്ക്, ആസ്തികൾ വീണ്ടെടുക്കാനുള്ള സാധ്യത എന്നിവ അന്വേഷണങ്ങൾ പൂർത്തിയായ ശേഷമേ പൂർണമായി വ്യക്തമാകൂ.